- เผยแพร่เมื่อ
การอธิบาย JSON Web Token (JWT) ด้วยคำอธิบายที่ง่าย
- ผู้เขียน

- ชื่อ
- AbnAsia.org
- @steven_n_t
JWT มีประโยชน์มากในการพัฒนากระบวนการตรวจสอบสิทธิ์ระหว่างเว็บเซอร์วิส
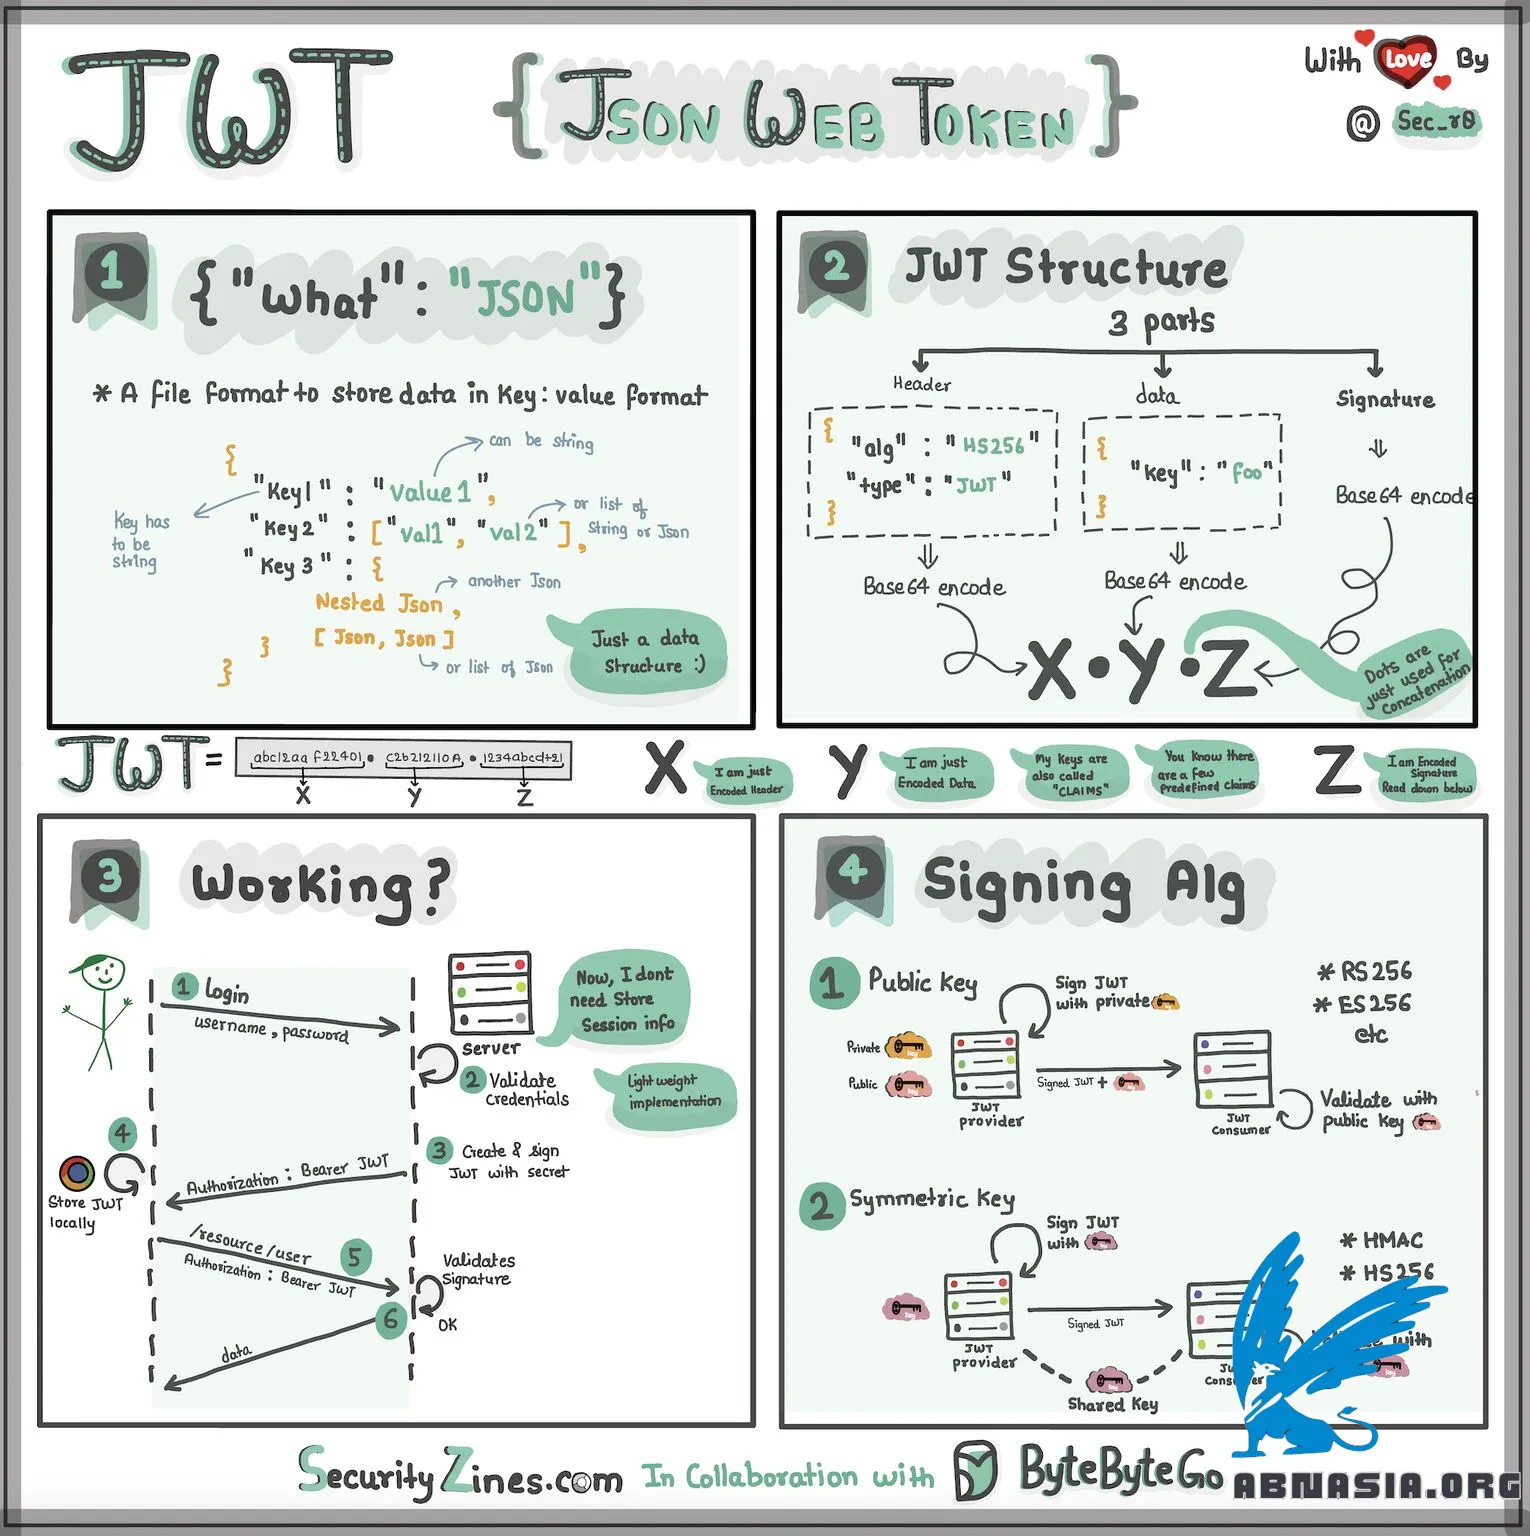
ลองนึกภาพว่าคุณมีกล่องพิเศษที่เรียกว่า JWT ภายในกล่องนี้มี 3 ส่วน ได้แก่ Header Payload และ Signature
Header เหมือนกับป้ายกำกับภายนอกของกล่อง มันบอกเราว่ากล่องนี้เป็นประเภทไหน และมีการรักษาความปลอดภัยอย่างไร โดยปกติจะเขียนในรูปแบบ JSON ซึ่งเป็นวิธีการจัดระเบียบข้อมูลโดยใช้วงเล็บปีกกา และเครื่องหมาย :
Payload เหมือนกับข้อความหรือข้อมูลที่คุณต้องการส่ง มันอาจเป็นชื่อของคุณ อายุ หรือข้อมูลอื่น ๆ ที่คุณต้องการแบ่งปัน โดยเขียนในรูปแบบ JSON เช่นกัน ทำให้ง่ายต่อการเข้าใจและการทำงาน
ส่วน Signature คือสิ่งที่ทำให้ JWT มีความปลอดภัย มันเหมือนกับตราหรือสัญลักษณ์พิเศษที่ผู้ส่งเป็นคนเดียวที่รู้วิธีสร้างขึ้นมา Signature จะถูกสร้างขึ้นโดยใช้รหัสลับเหมือนกับรหัสผ่าน ซึ่งจะทำให้แน่ใจว่าไม่มีใครสามารถแก้ไขเนื้อหาของ JWT ได้โดยไม่ให้ผู้ส่งรู้
เมื่อคุณต้องการส่ง JWT ไปยังเซิร์ฟเวอร์ คุณจะใส่ Header Payload และ Signature ลงในกล่อง จากนั้นส่งไปยังเซิร์ฟเวอร์ เซิร์ฟเวอร์สามารถอ่าน Header และ Payload ได้อย่างง่ายดาย เพื่อทำความเข้าใจว่าคุณเป็นใคร และต้องการทำอะไร
โปรดทราบว่าเวอร์ชันภาษาไทยได้รับการช่วยเหลือจาก AI ดังนั้นอาจมีข้อผิดพลาดเล็กน้อย
ผู้เขียน
Ai-Banking-NetworkSecurity (ABN), ABN ASIA ถูกก่อตั้งขึ้นโดยคนที่มีรากฐานลึกในวงการวิชาการ มีประสบการณ์การทำงานในสหรัฐอเมริกา ดัตช์ ฮังการี ญี่ปุ่น เกาหลีใต้ สิงคโปร์ และเวียดนาม ABN Asia เป็นที่เราพบกันของวิทยาลัยและเทคโนโลยี ด้วยโซลูชันขั้นสูงและบริการพัฒนาซอฟต์แวร์ที่มีความสามารถ เราช่วยธุรกิจเติบโตและเข้าสู่ฉากโลก ความมุ่งมั่นของเรา: ด่วนขึ้น ดีขึ้น น่าเชื่อถือมากขึ้น ในกรณีส่วนมาก: ราคาถูกด้วย
หากคุณต้องการบริการ IT การให้คำปรึกษาดิจิทัล โซลูชันซอฟต์แวร์ใช้ได้หรือหากคุณต้องการส่งคำขอข้อเสนอ (RFPs) อย่าลังเลที่จะติดต่อเรา คุณสามารถติดต่อเราได้ที่ [email protected] เราพร้อมช่วยเหลือคุณด้านทุกความต้องการทางเทคโนโลยีของคุณทุกเมื่อ

© ABN ASIA