- เผยแพร่เมื่อ
วิธีการทำงานของ Google Authenticator (หรือตัวยืนยันตัวตนแบบ 2 ขั้นตอนอื่น ๆ) คืออะไร
- ผู้เขียน

- ชื่อ
- AbnAsia.org
- @steven_n_t
Google Authenticator เป็นที่ใช้กันอย่างแพร่หลายสำหรับการเข้าสู่ระบบบัญชีของเราเมื่อมีการเปิดใช้งานการยืนยันตัวตนแบบ 2 ขั้นตอน มันรับประกันความปลอดภัยได้อย่างไร
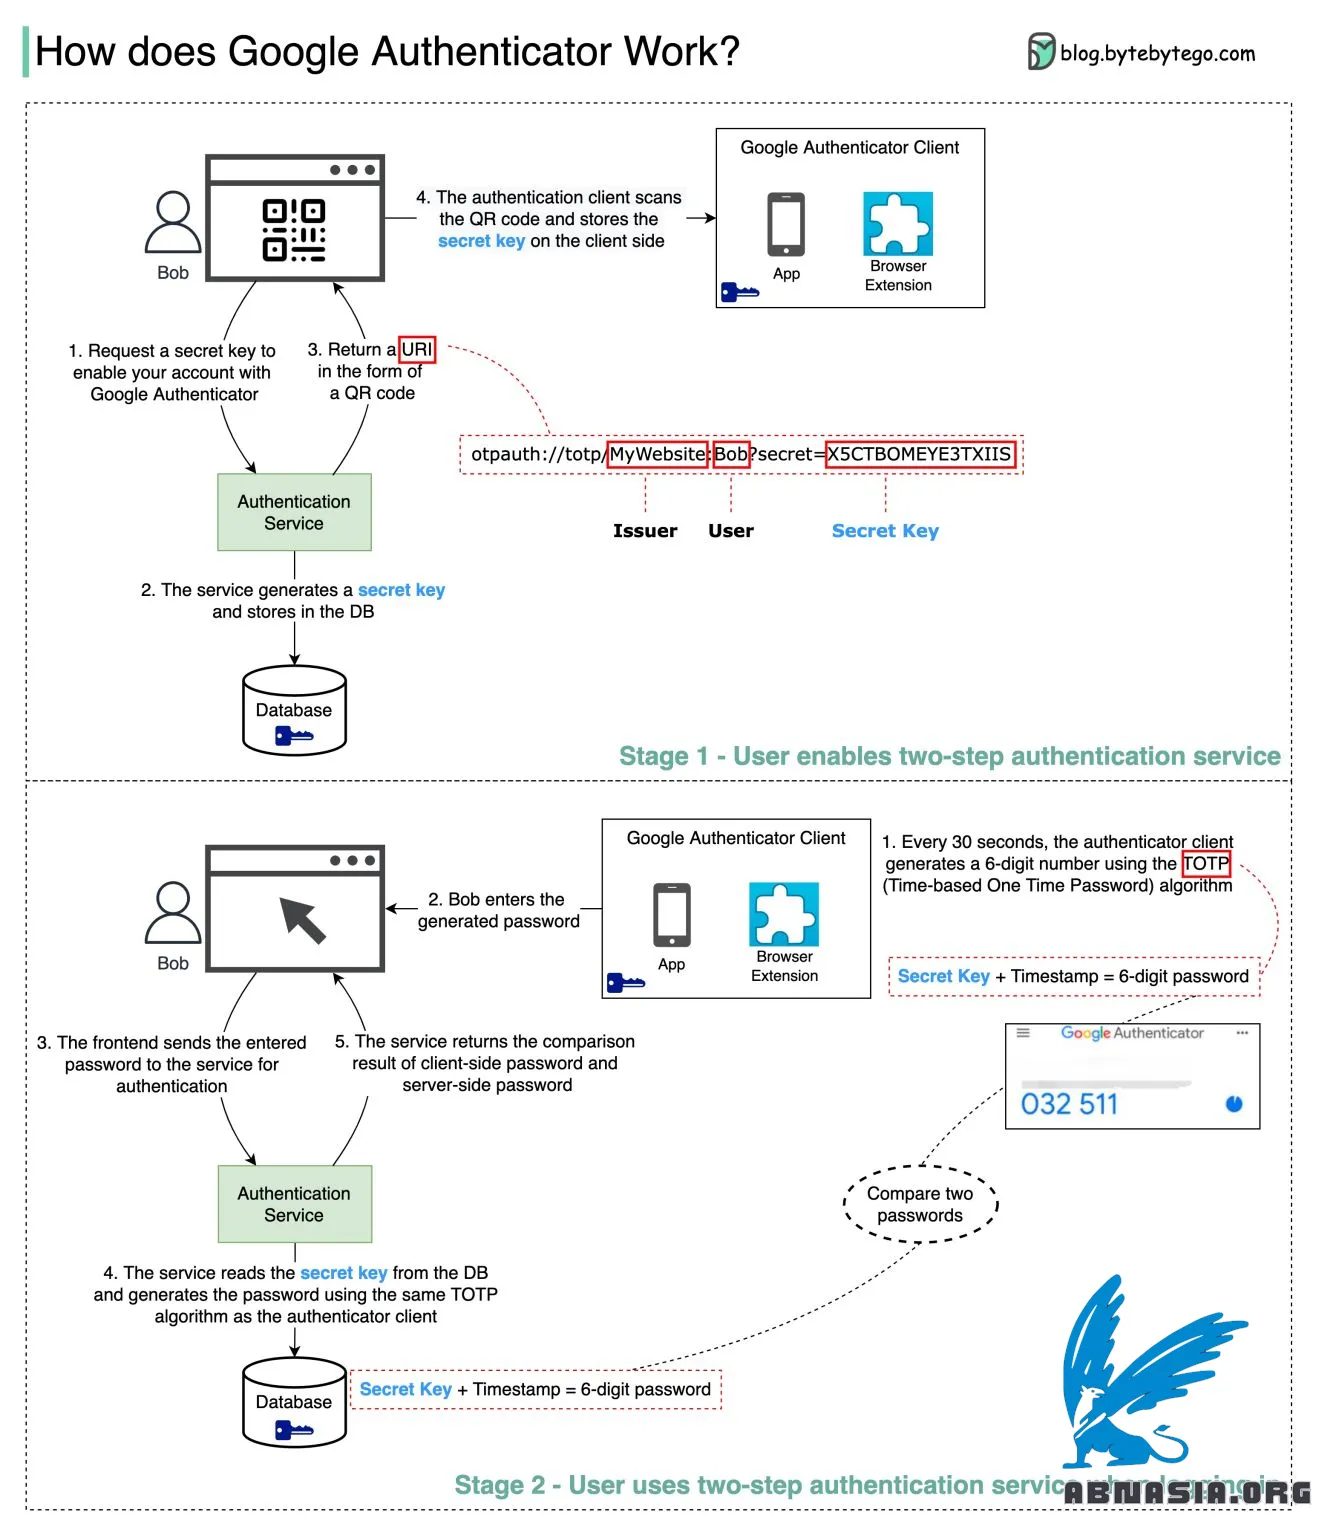
Google Authenticator เป็นโปรแกรมสำหรับยืนยันตัวตนโดยใช้ซอฟต์แวร์ ซึ่งใช้บริการยืนยันตัวตนแบบสองขั้นตอน ตารางด้านล่างให้รายละเอียดเกี่ยวกับกระบวนการนี้
มีสองขั้นตอนที่เกี่ยวข้อง: Stage 1 - ผู้ใช้เปิดใช้งานการยืนยันตัวตนแบบสองขั้นตอนของ Google Stage 2 - ผู้ใช้ใช้โปรแกรมยืนยันตัวตนเพื่อเข้าสู่ระบบ เป็นต้น
มาดูขั้นตอนเหล่านี้กัน
Stage 1
ขั้นตอนที่ 1 และ 2: บ๊อบเปิดหน้าเว็บเพื่อเปิดใช้งานการยืนยันตัวตนแบบสองขั้นตอน ระบบฝั่งหน้า (Front end) จะขอ secret key บริการยืนยันตัวตนจะสร้าง secret key สำหรับบ๊อบและเก็บไว้ในฐานข้อมูล
ขั้นตอนที่ 3: บริการยืนยันตัวตนจะส่ง URI กลับไปที่ระบบฝั่งหน้า URI จะประกอบด้วยผู้ออก key, ชื่อผู้ใช้ และ secret key URI จะแสดงในรูปแบบ QR code บนหน้าเว็บ
ขั้นตอนที่ 4: บ๊อบจะใช้ Google Authenticator เพื่อสแกน QR code ที่สร้างขึ้น secret key จะถูกเก็บไว้ในโปรแกรมยืนยันตัวตน
Stage 2
ขั้นตอนที่ 1 และ 2: บ๊อบต้องการเข้าสู่ระบบเว็บไซต์ที่มีการยืนยันตัวตนแบบสองขั้นตอนของ Google สำหรับการนี้ เขาต้องการรหัสผ่าน ทุกๆ 30 วินาที Google Authenticator จะสร้างรหัสผ่าน 6 หลักโดยใช้อัลกอริทึม TOTP (Time-based One Time Password) บ๊อบจะใช้รหัสผ่านเพื่อเข้าสู่เว็บไซต์
ขั้นตอนที่ 3 และ 4: ระบบฝั่งหน้าจะส่งรหัสผ่านของบ๊อบไปยังฝั่งหลัง (Backend) เพื่อตรวจสอบความถูกต้อง บริการยืนยันตัวตนจะอ่าน secret key จากฐานข้อมูลและสร้างรหัสผ่าน 6 หลักโดยใช้อัลกอริทึม TOTP เหมือนกับฝั่งลูกค้า
ขั้นตอนที่ 5: บริการยืนยันตัวตนจะเปรียบเทียบรหัสผ่านที่สร้างโดยฝั่งลูกค้าและฝั่งเซิร์ฟเวอร์ และส่งผลลัพธ์กลับไปที่ฝั่งหน้า บ๊อบสามารถดำเนินการเข้าสู่ระบบได้เฉพาะเมื่อรหัสผ่านทั้งสองตรงกันเท่านั้น
กลไกการยืนยันตัวตนแบบนี้ปลอดภัยหรือไม่?
สามารถรับ secret key ได้โดยบุคคลอื่นหรือไม่? เราต้องแน่ใจว่า secret key ถูกส่งโดยใช้ HTTPS โปรแกรมยืนยันตัวตนและฐานข้อมูลเก็บ secret key และเราต้องแน่ใจว่า secret key ถูกเข้ารหัส
สามารถเดารหัสผ่าน 6 หลักได้โดยนักแฮกหรือไม่? ไม่ รหัสผ่านมี 6 หลัก ดังนั้นรหัสผ่านที่สร้างขึ้นจึงมี 1 ล้านชุดค่าผสมที่เป็นไปได้ นอกจากนี้รหัสผ่านจะเปลี่ยนทุกๆ 30 วินาที หากนักแฮกต้องการเดารหัสผ่านใน 30 วินาที พวกเขาจะต้องป้อนชุดค่าผสม 30,000 ชุดต่อวินาที
โปรดทราบว่าเวอร์ชันภาษาไทยได้รับการช่วยเหลือจาก AI ดังนั้นอาจมีข้อผิดพลาดเล็กน้อย
ผู้เขียน
Ai-Banking-NetworkSecurity (ABN), ABN ASIA ถูกก่อตั้งขึ้นโดยคนที่มีรากฐานลึกในวงการวิชาการ มีประสบการณ์การทำงานในสหรัฐอเมริกา ดัตช์ ฮังการี ญี่ปุ่น เกาหลีใต้ สิงคโปร์ และเวียดนาม ABN Asia เป็นที่เราพบกันของวิทยาลัยและเทคโนโลยี ด้วยโซลูชันขั้นสูงและบริการพัฒนาซอฟต์แวร์ที่มีความสามารถ เราช่วยธุรกิจเติบโตและเข้าสู่ฉากโลก ความมุ่งมั่นของเรา: ด่วนขึ้น ดีขึ้น น่าเชื่อถือมากขึ้น ในกรณีส่วนมาก: ราคาถูกด้วย
หากคุณต้องการบริการ IT การให้คำปรึกษาดิจิทัล โซลูชันซอฟต์แวร์ใช้ได้หรือหากคุณต้องการส่งคำขอข้อเสนอ (RFPs) อย่าลังเลที่จะติดต่อเรา คุณสามารถติดต่อเราได้ที่ [email protected] เราพร้อมช่วยเหลือคุณด้านทุกความต้องการทางเทคโนโลยีของคุณทุกเมื่อ
© ABN ASIA